La seguridad empieza por entender qué información necesita proteger
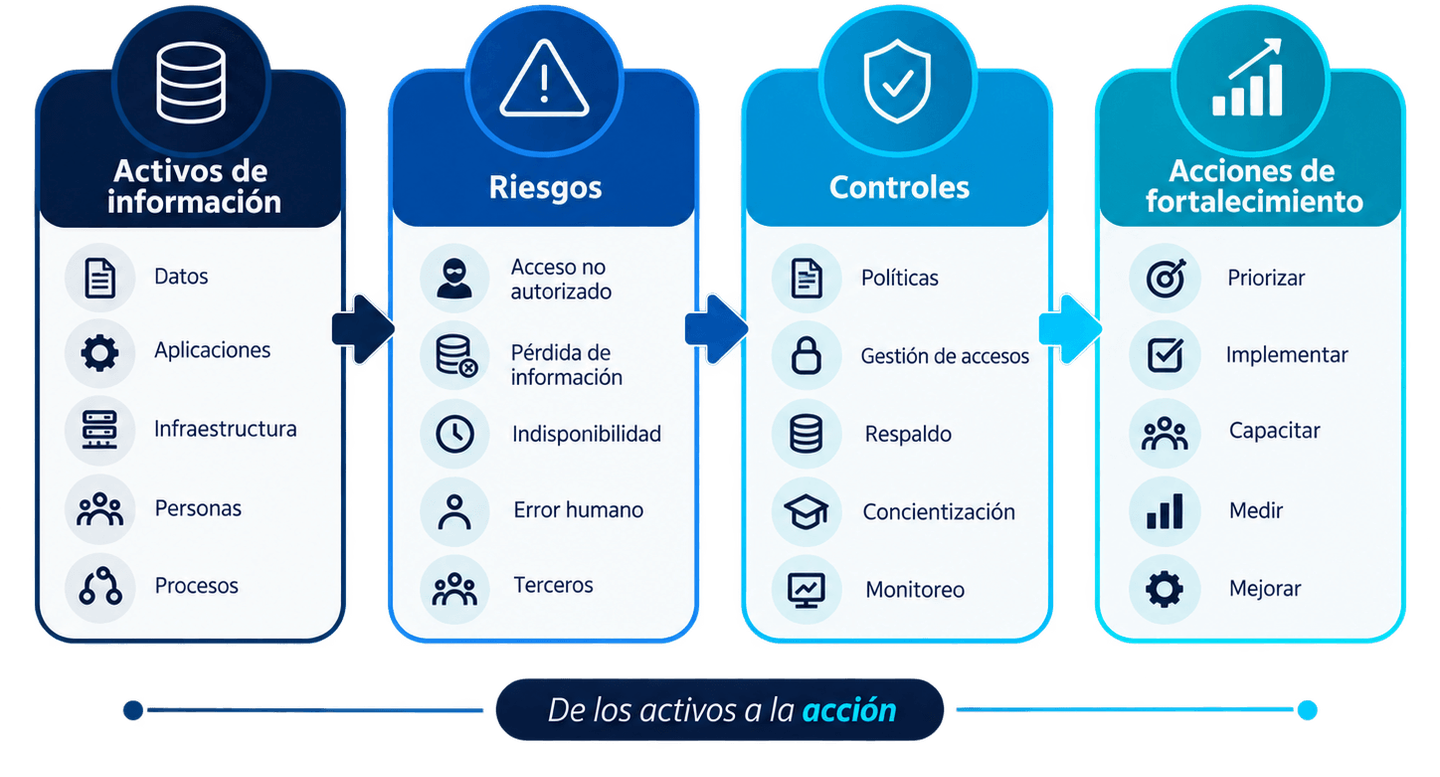
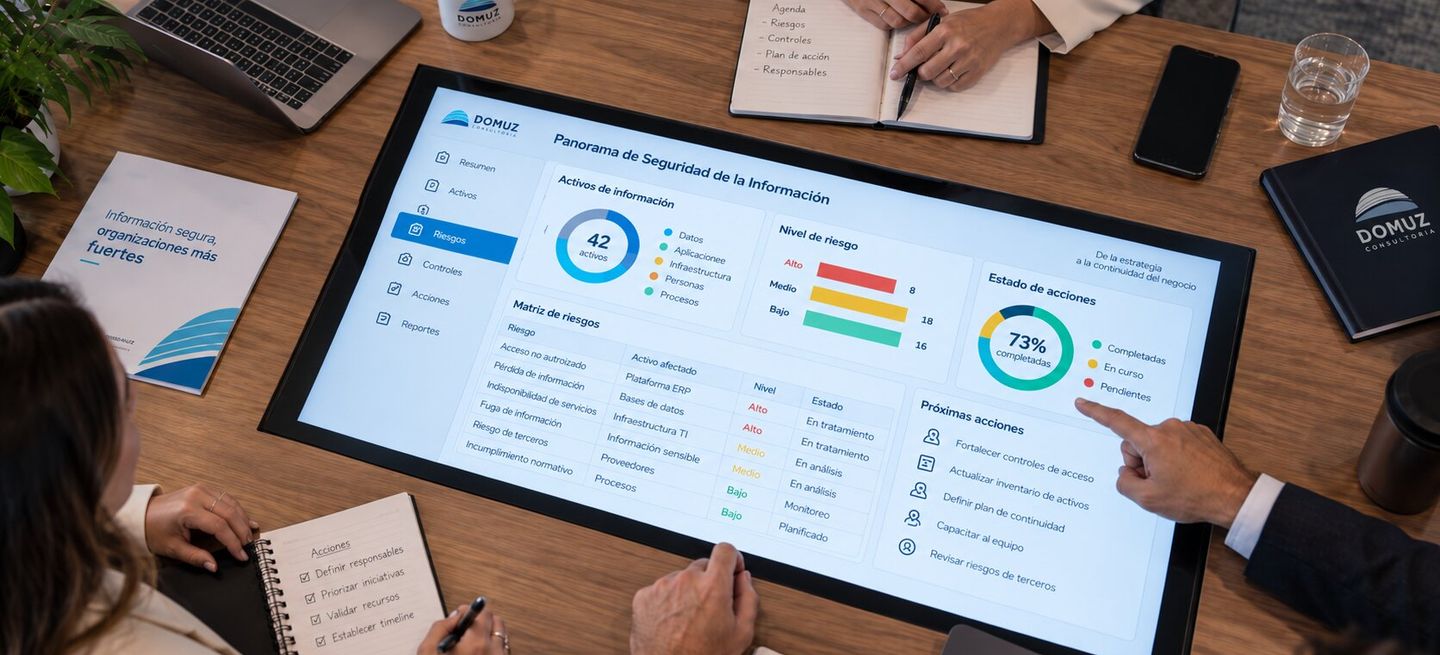
El acompañamiento parte de la valoración de los activos de información y de la identificación de los riesgos asociados a cada activo. A partir de ese análisis, DOMUZ plantea estrategias de fortalecimiento que pueden involucrar infraestructura, tecnología, procesos y personas. El objetivo es establecer una estrategia apoyada en ISO 27001:2022 e ISO 27002:2022, proteger la información y contribuir a la continuidad del negocio frente a amenazas internas o externas.
La consultoría conecta la valoración de activos y riesgos con decisiones de fortalecimiento que puedan sostenerse en la operación, dentro de un marco de seguridad, continuidad y gestión de riesgos orientado por ISO 27001:2022 e ISO 27002:2022.
Qué incluye
Lo que su organización obtiene con el acompañamiento.
- Mayor visibilidad sobre los activos de información y sus riesgos
- Estrategias de fortalecimiento para tecnología, procesos y personas
- Alineación del enfoque con ISO 27001:2022 e ISO 27002:2022
- Mayor preparación frente a amenazas internas o externas
- Contribución a la continuidad del negocio desde la gestión de la información
Ámbitos del acompañamiento
La seguridad de la información no se limita a controles tecnológicos; el acompañamiento abarca varios componentes de la organización.
Activos de información
Valoración de los activos de información como punto de partida para comprender qué requiere protección.
Riesgos
Identificación de los riesgos asociados a los activos para orientar prioridades y acciones de protección.
Fortalecimiento
Estrategias de hardening y fortalecimiento sobre infraestructura, tecnología, procesos y personas.
Referentes internacionales
Orientación del trabajo bajo ISO 27001:2022 e ISO 27002:2022.
Preguntas frecuentes sobre Seguridad de la Información
Alcance general del servicio.
¿Este servicio es lo mismo que Ethical Hacking?
No. Seguridad de la Información aborda activos, riesgos y una estrategia organizacional de protección. Ethical Hacking se concentra en pruebas orientadas a identificar vulnerabilidades mediante etapas de evaluación ofensiva.
¿Qué normas orientan el acompañamiento?
ISO 27001:2022 e ISO 27002:2022, las normas de referencia para sistemas de gestión y controles de seguridad de la información.
¿El trabajo se limita al área de tecnología?
No. El fortalecimiento abarca infraestructura, tecnología, procesos y personas.
Revise sus activos, riesgos y prioridades de seguridad con DOMUZ
Comparta el contexto de su organización para definir qué activos, riesgos y ámbitos requieren atención.