Pruebas controladas para encontrar vulnerabilidades
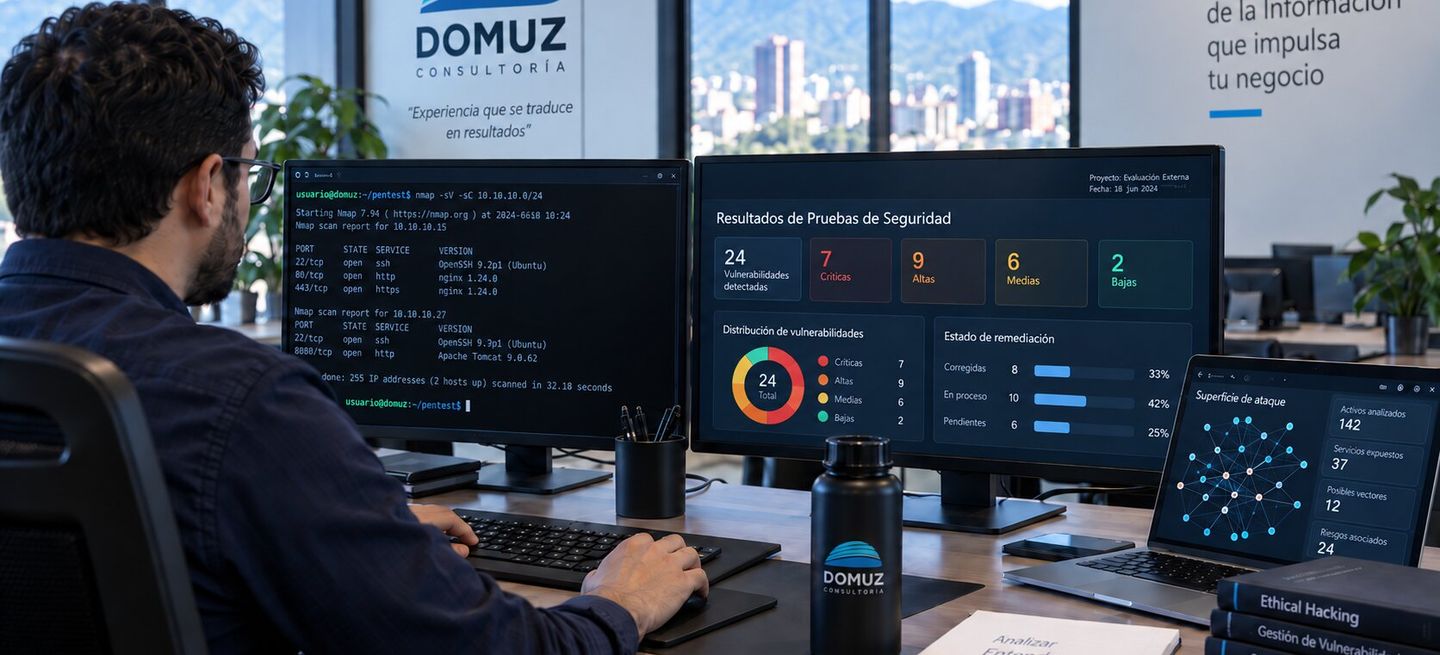
Las pruebas simulan ataques controlados sobre la infraestructura tecnológica para identificar vulnerabilidades antes de que alguien las explote. Al cierre, su organización recibe un informe técnico y uno ejecutivo con recomendaciones de remediación priorizadas. Ethical Hacking evalúa técnicamente sus defensas; la consultoría de Seguridad de la Información aborda activos, riesgos y estrategia.
Qué incluye
Lo que su organización obtiene con una evaluación controlada.
- Mayor visibilidad de vulnerabilidades mediante pruebas controladas
- Hallazgos priorizados para orientar acciones de remediación
- Evaluación estructurada mediante etapas claras de Ethical Hacking
- Apoyo de IA generativa para fortalecer el proceso de pruebas
Etapas del proceso de Ethical Hacking
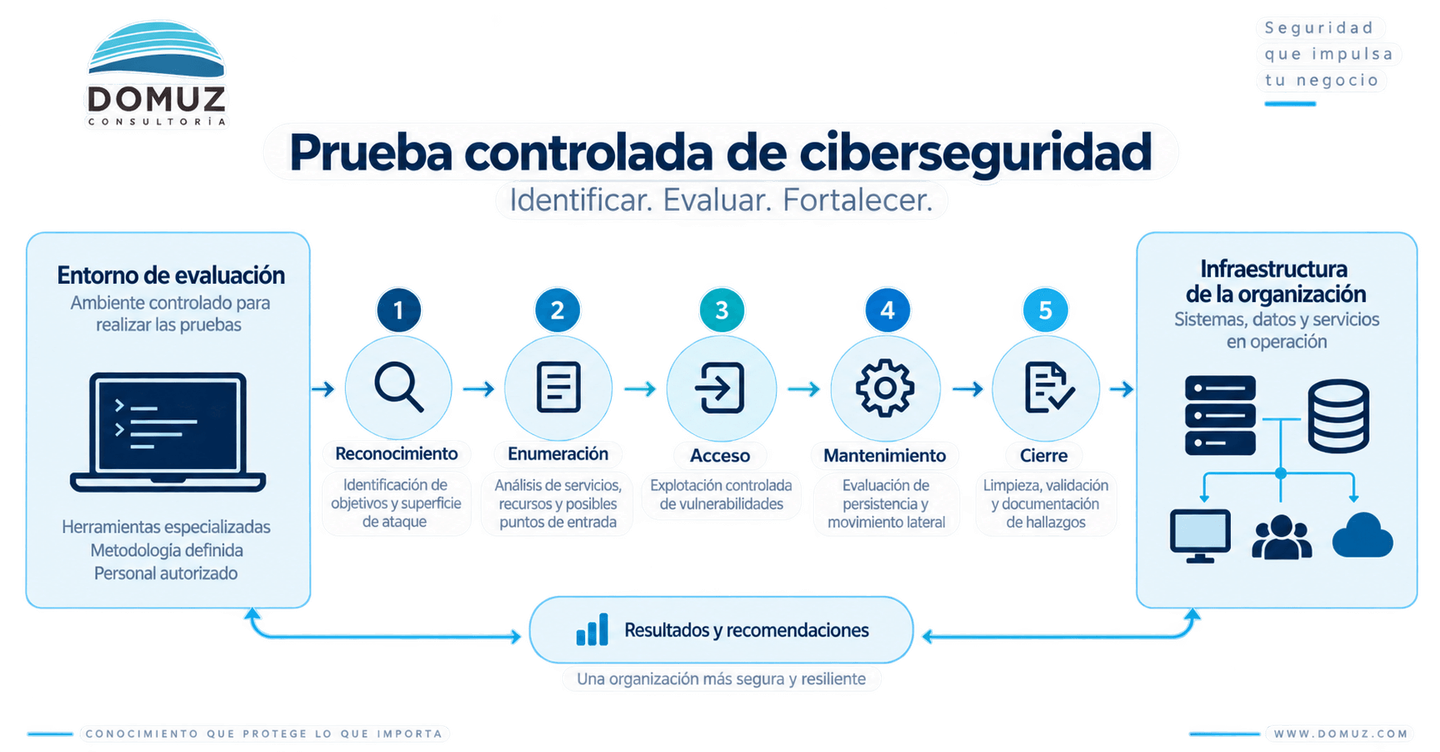
El acompañamiento se estructura en cinco etapas, siempre dentro del alcance que su organización autoriza.
Reconocimiento
Recopilación de información pública y técnica sobre el entorno a evaluar, para preparar las pruebas.
Enumeración
Identificación de sistemas, servicios y puntos de entrada que orientan las etapas siguientes.
Obtención de acceso
Comprobación, dentro del alcance autorizado, de si las debilidades detectadas permiten acceder a los sistemas.
Mantenimiento del acceso
Evaluación de la persistencia que un atacante podría lograr tras un acceso inicial.
Borrado de rastros
Revisión de las huellas que deja una intrusión y de la capacidad de la organización para detectarlas.
IA generativa como apoyo al proceso
Incorporamos IA generativa como apoyo a las pruebas: acelera el análisis de la información recopilada, ayuda a priorizar hallazgos y a redactar recomendaciones más claras, siempre bajo el criterio de los especialistas. El alcance de cada evaluación se acuerda con su organización antes de iniciar.
Preguntas frecuentes sobre Ethical Hacking
Qué diferencia este servicio de otras ofertas de seguridad.
¿Ethical Hacking reemplaza la gestión de Seguridad de la Información?
No. Ethical Hacking se enfoca en evaluar vulnerabilidades y defensas mediante pruebas. Seguridad de la Información aborda activos, riesgos y estrategia organizacional.
¿Las pruebas se realizan de forma controlada?
Sí. Son simulaciones de ataque controladas, sobre los activos y en las ventanas de tiempo que su organización autoriza.
¿Se entregan recomendaciones de remediación?
Sí. Entregamos un informe técnico y uno ejecutivo con recomendaciones prácticas y priorizadas.
Converse sobre el alcance de una evaluación controlada
Defina con DOMUZ qué entorno requiere evaluación y qué alcance debe autorizarse antes de iniciar las pruebas.